Article mis à jour le 1er octobre 2026 : fichier clients et durées de conservation, sanctions de la CNIL envers les petites entreprises, FAQ.
Le RGPD, Règlement Général sur la Protection des Données, est entré en vigueur en 2018. Depuis, beaucoup de dirigeants de PME l’associent à une montagne administrative, à des amendes gigantesques, et à des contraintes impossibles à respecter.
Cette perception est largement exagérée. Mais l’inverse, “ça ne concerne que les grands groupes”, est faux aussi. Voici ce que vous devez vraiment savoir, sans alarmisme.
Précision importante : je ne suis ni juriste ni DPO. Mon métier, ce sont les flux de données, et le RGPD fait partie des règles que j’applique dans chaque projet. Cet article donne les repères essentiels ; pour un cas particulier, les ressources de la CNIL ou un spécialiste font foi.
Ce qu’est vraiment le RGPD (en termes simples)
Le RGPD, c’est un ensemble de règles européennes qui encadre la façon dont les entreprises collectent, stockent et utilisent les données personnelles de leurs clients, prospects et salariés.
En résumé : si vous stockez des informations sur des personnes (nom, email, adresse, numéro de téléphone…), vous êtes concerné. Et vous devez être capable de justifier pourquoi vous avez ces données, comment vous les protégez, et ce que vous en faites.
Les 5 principes fondamentaux
- Licéité : vous avez une raison légitime de collecter ces données (consentement, contrat, obligation légale…)
- Minimisation : vous ne collectez que ce dont vous avez réellement besoin
- Limitation de durée : vous ne conservez pas indéfiniment des données inutiles
- Exactitude : vous tenez vos données à jour
- Sécurité : vous protégez ces données contre les accès non autorisés
Votre fichier clients : ce que vous pouvez garder, et combien de temps
C’est la question la plus concrète, et celle qu’on se pose le moins. Votre fichier clients (dans un CRM, un logiciel de gestion ou un simple tableur) est presque toujours votre plus gros traitement de données personnelles.
Ce que vous pouvez y mettre : ce qui sert réellement la relation commerciale. Coordonnées, historique d’achats, devis, factures, échanges. Pas la date de naissance “au cas où”, pas de commentaires personnels sur le client. Tout ce qui est noté peut être demandé par la personne concernée : écrivez comme si elle allait le lire.
Combien de temps le garder : pas “pour toujours”. La CNIL donne des repères pour la gestion commerciale [3] :
- Un client : pendant toute la relation commerciale. Pour vos actions de prospection, ses données peuvent ensuite être conservées 3 ans à compter de la fin de la relation (dernier achat, fin du contrat, dernier contact de sa part).
- Un prospect qui n’est jamais devenu client : 3 ans à compter de la collecte ou de son dernier contact. Au-delà, sans réponse positive de sa part, on supprime.
- Les factures et pièces comptables, elles, obéissent à leurs propres obligations légales de conservation : elles ne se suppriment pas avec la fiche client.
En pratique : c’est un nettoyage annuel. Un filtre sur la date du dernier contact, une revue, une suppression ou un archivage. Si votre fichier clients est réparti entre plusieurs logiciels qui ne se synchronisent pas, c’est là que ça se complique : supprimer dans l’un sans supprimer dans les autres ne sert à rien. C’est d’ailleurs l’un des bénéfices cachés de connecter ses outils entre eux : une information mise à jour à un seul endroit.
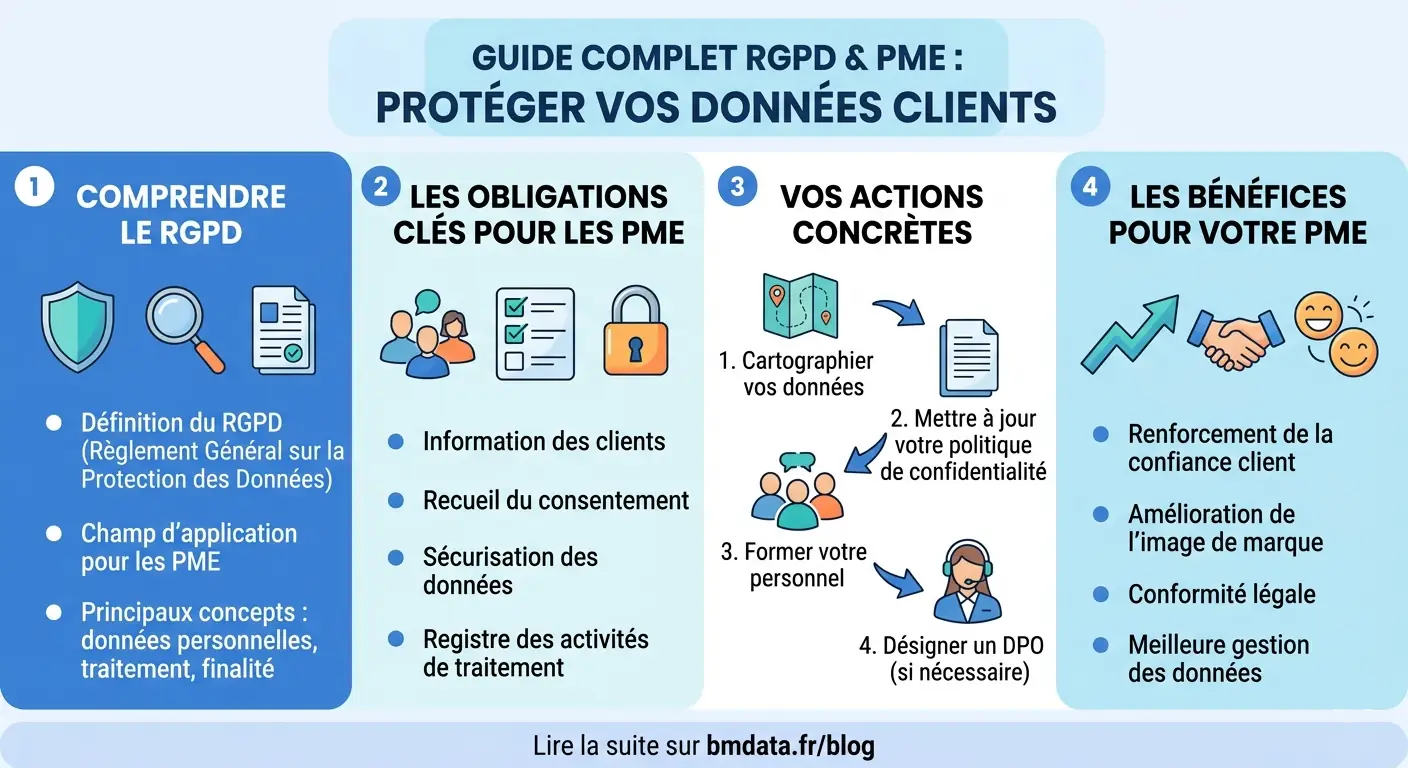
Ce que vous devez faire concrètement (pour une PME)
1. Recenser vos traitements de données (registre)
Listez toutes les situations où vous utilisez des données personnelles : fichier clients, newsletter, paie, facturation, vidéosurveillance… C’est le “registre des activités de traitement”, que la CNIL recommande à toutes les entreprises de tenir [4].
Ce n’est pas aussi compliqué que ça semble. Pour une PME classique, ce registre tient souvent en quelques pages, et la CNIL met à disposition un modèle. Pour chaque traitement, on y note notamment à quoi il sert, quelles données il contient et combien de temps elles sont conservées.
2. Vérifier que vous avez une base légale pour chaque traitement
Pour chaque traitement listé, vous devez avoir une justification :
- Consentement : la personne a explicitement accepté
- Contrat : les données sont nécessaires à l’exécution d’un contrat
- Obligation légale : la loi vous impose de conserver ces données (paie, facturation…)
- Intérêt légitime : vous avez un intérêt professionnel légitime (proposer à vos clients des produits similaires à ceux qu’ils ont déjà achetés, par exemple)
3. Informer les personnes dont vous collectez les données
Votre formulaire de contact, votre site web, vos emails de prospection… doivent indiquer clairement :
- Qui est responsable du traitement (vous)
- Pourquoi vous collectez ces données
- Combien de temps vous les conservez
- Comment les personnes peuvent exercer leurs droits
→ C’est le rôle de la politique de confidentialité sur votre site.
4. Sécuriser vos données
Vous n’avez pas besoin d’un système de sécurité militaire. Mais vous devez :
- Avoir des mots de passe robustes, et ne jamais les laisser en clair dans un fichier ou un traitement automatique
- Limiter l’accès aux données aux personnes qui en ont besoin
- Avoir un antivirus et des logiciels à jour
- Sauvegarder régulièrement
5. Prévoir la gestion des demandes d’exercice des droits
Vos clients peuvent vous demander de consulter, corriger ou supprimer leurs données. Vous devez leur répondre dans un délai d’un mois. Assurez-vous d’avoir un processus simple pour le faire, et de savoir dans quels logiciels se trouvent leurs données.
Ce que vous risquez vraiment
Les amendes géantes dont on parle dans la presse (jusqu’à 4 % du chiffre d’affaires mondial) concernent surtout de grandes entreprises et des violations graves.
Mais ne vous croyez pas hors radar pour autant. Depuis 2022, la CNIL dispose d’une procédure de sanction simplifiée, pensée pour les dossiers simples : une décision écrite, une amende jusqu’à 20 000 €, ou une injonction avec astreinte jusqu’à 100 € par jour de retard [2]. Elle l’utilise de plus en plus, et elle vise des manquements très courants : absence de réponse à une demande d’un client, vidéosurveillance mal encadrée, cookies non conformes.
Pour une PME de bonne foi qui fait des efforts, le scénario le plus courant reste un rappel à l’ordre ou une mise en demeure, souvent après la plainte d’un client. Raison de plus pour savoir répondre proprement quand quelqu’un vous demande ce que vous savez de lui.
La CNIL et Bpifrance ont publié un guide pratique dédié aux TPE et PME, avec une approche pragmatique et proportionnée [1]. C’est la meilleure lecture pour aller plus loin.
Par où commencer si vous n’avez encore rien fait ?
Cette semaine :
- Listez vos 5 principaux traitements de données (fichier clients, newsletter, salariés, facturation, site web)
- Vérifiez que votre site a une politique de confidentialité à jour
Ce mois :
- Rédigez ou mettez à jour votre registre des traitements (un tableau suffit)
- Fixez une durée de conservation pour chaque traitement
- Vérifiez que vos formulaires de collecte de données informent correctement les personnes
Ce trimestre :
- Faites un premier nettoyage de votre fichier clients et prospects
- Faites l’audit de vos prestataires qui traitent des données pour vous (hébergeur, CRM, comptable…) et assurez-vous qu’ils sont conformes
L’aspect positif du RGPD
Au-delà de la contrainte, le RGPD vous oblige à faire le ménage dans vos données : supprimer les contacts inactifs, ne conserver que ce qui est utile, structurer votre base clients.
Ce nettoyage bénéficie directement à votre efficacité commerciale. Une base de données propre et à jour, c’est une meilleure base pour vos actions marketing et vos analyses, et souvent la condition préalable pour commencer à exploiter sérieusement vos données.
Quand les données concernées sont sensibles, cette rigueur devient structurante. Avant de fonder BM Data, j’ai travaillé sur la migration de données médicales de santé au travail : sur ce type de contenu, chaque accès et chaque contrôle doivent être pensés dès le départ, pas ajoutés après coup.
Test rapide : où en êtes-vous ?
Si vous répondez non à au moins 2 de ces questions, le sujet mérite une heure de votre temps ce mois-ci :
- Savez-vous dans quels logiciels et fichiers se trouvent les données de vos clients ?
- Avez-vous une liste, même sommaire, de vos traitements de données ?
- Supprimez-vous un jour les prospects qui ne vous ont jamais répondu ?
- Sauriez-vous répondre sous un mois à un client qui demande ce que vous savez de lui ?
- Votre site indique-t-il combien de temps vous gardez les données de vos contacts ?
À retenir
- Toute entreprise qui garde des noms, emails ou téléphones est concernée, quelle que soit sa taille.
- Un fichier clients ne se garde pas indéfiniment : 3 ans après la fin de la relation pour la prospection, 3 ans après le dernier contact pour un prospect.
- Le registre des traitements tient souvent en quelques pages pour une PME, avec une durée de conservation pour chaque traitement.
- Les petites entreprises peuvent être sanctionnées : la procédure simplifiée de la CNIL va jusqu’à 20 000 €.
- Le RGPD est aussi une occasion de faire le ménage dans des données qui en avaient besoin.
FAQ
Une TPE de 3 personnes est-elle concernée par le RGPD ?
Oui. Le RGPD ne dépend pas de la taille de l’entreprise mais du fait de traiter des données personnelles. Dès que vous avez un fichier clients, des salariés ou un formulaire de contact, vous êtes concerné. Les obligations restent proportionnées à votre activité.
Ai-je le droit de garder mon fichier clients ?
Oui, tant que vous en avez besoin pour la relation commerciale. Ce qu’il faut éviter, c’est de garder indéfiniment des contacts inactifs. Pour la prospection, la CNIL retient une durée de 3 ans après la fin de la relation avec un client, ou après le dernier contact d’un prospect.
Puis-je envoyer une newsletter à mes clients sans leur accord ?
Pour des produits ou services similaires à ce qu’ils vous ont déjà acheté, c’est généralement admis, à condition de leur avoir permis de s’y opposer simplement dès la collecte de leur email, et dans chaque envoi. Pour des prospects particuliers qui ne sont pas clients, leur consentement préalable est en principe nécessaire.
Faut-il nommer un DPO dans une PME ?
Dans la plupart des PME, non. La désignation d’un délégué à la protection des données est obligatoire dans certains cas précis, par exemple pour un traitement à grande échelle de données sensibles. En cas de doute, le guide CNIL pour les TPE et PME fait le point [1].
Que faire si un client me demande de supprimer ses données ?
Lui répondre dans un délai d’un mois, et supprimer ses données dans tous les outils où elles se trouvent, sauf celles que la loi vous oblige à conserver (ses factures, par exemple). C’est là qu’un système d’information éparpillé devient un vrai problème.
Vous voulez remettre de l’ordre dans vos données clients ? Nettoyer, dédoublonner, connecter les outils pour que la mise à jour se fasse à un seul endroit : c’est une partie de mon métier, et le RGPD fait partie des règles que j’applique dans chaque projet. Pour la partie juridique, je vous oriente vers un spécialiste. Parlons-en lors d’un premier échange gratuit.
Sources
[2] CNIL – La procédure de sanction simplifiée Amende jusqu’à 20 000 €, astreinte jusqu’à 100 € par jour, décision écrite.
[3] CNIL – Gestion des clients et prospects : que faire ? et référentiel relatif à la gestion des activités commerciales Durées de conservation des données clients et prospects.
[4] CNIL – Le registre des activités de traitement Contenu du registre et modèle à télécharger.